网络管理
安全组规则
用动态规则表控制实例流量,并检查变更的真实同步状态。
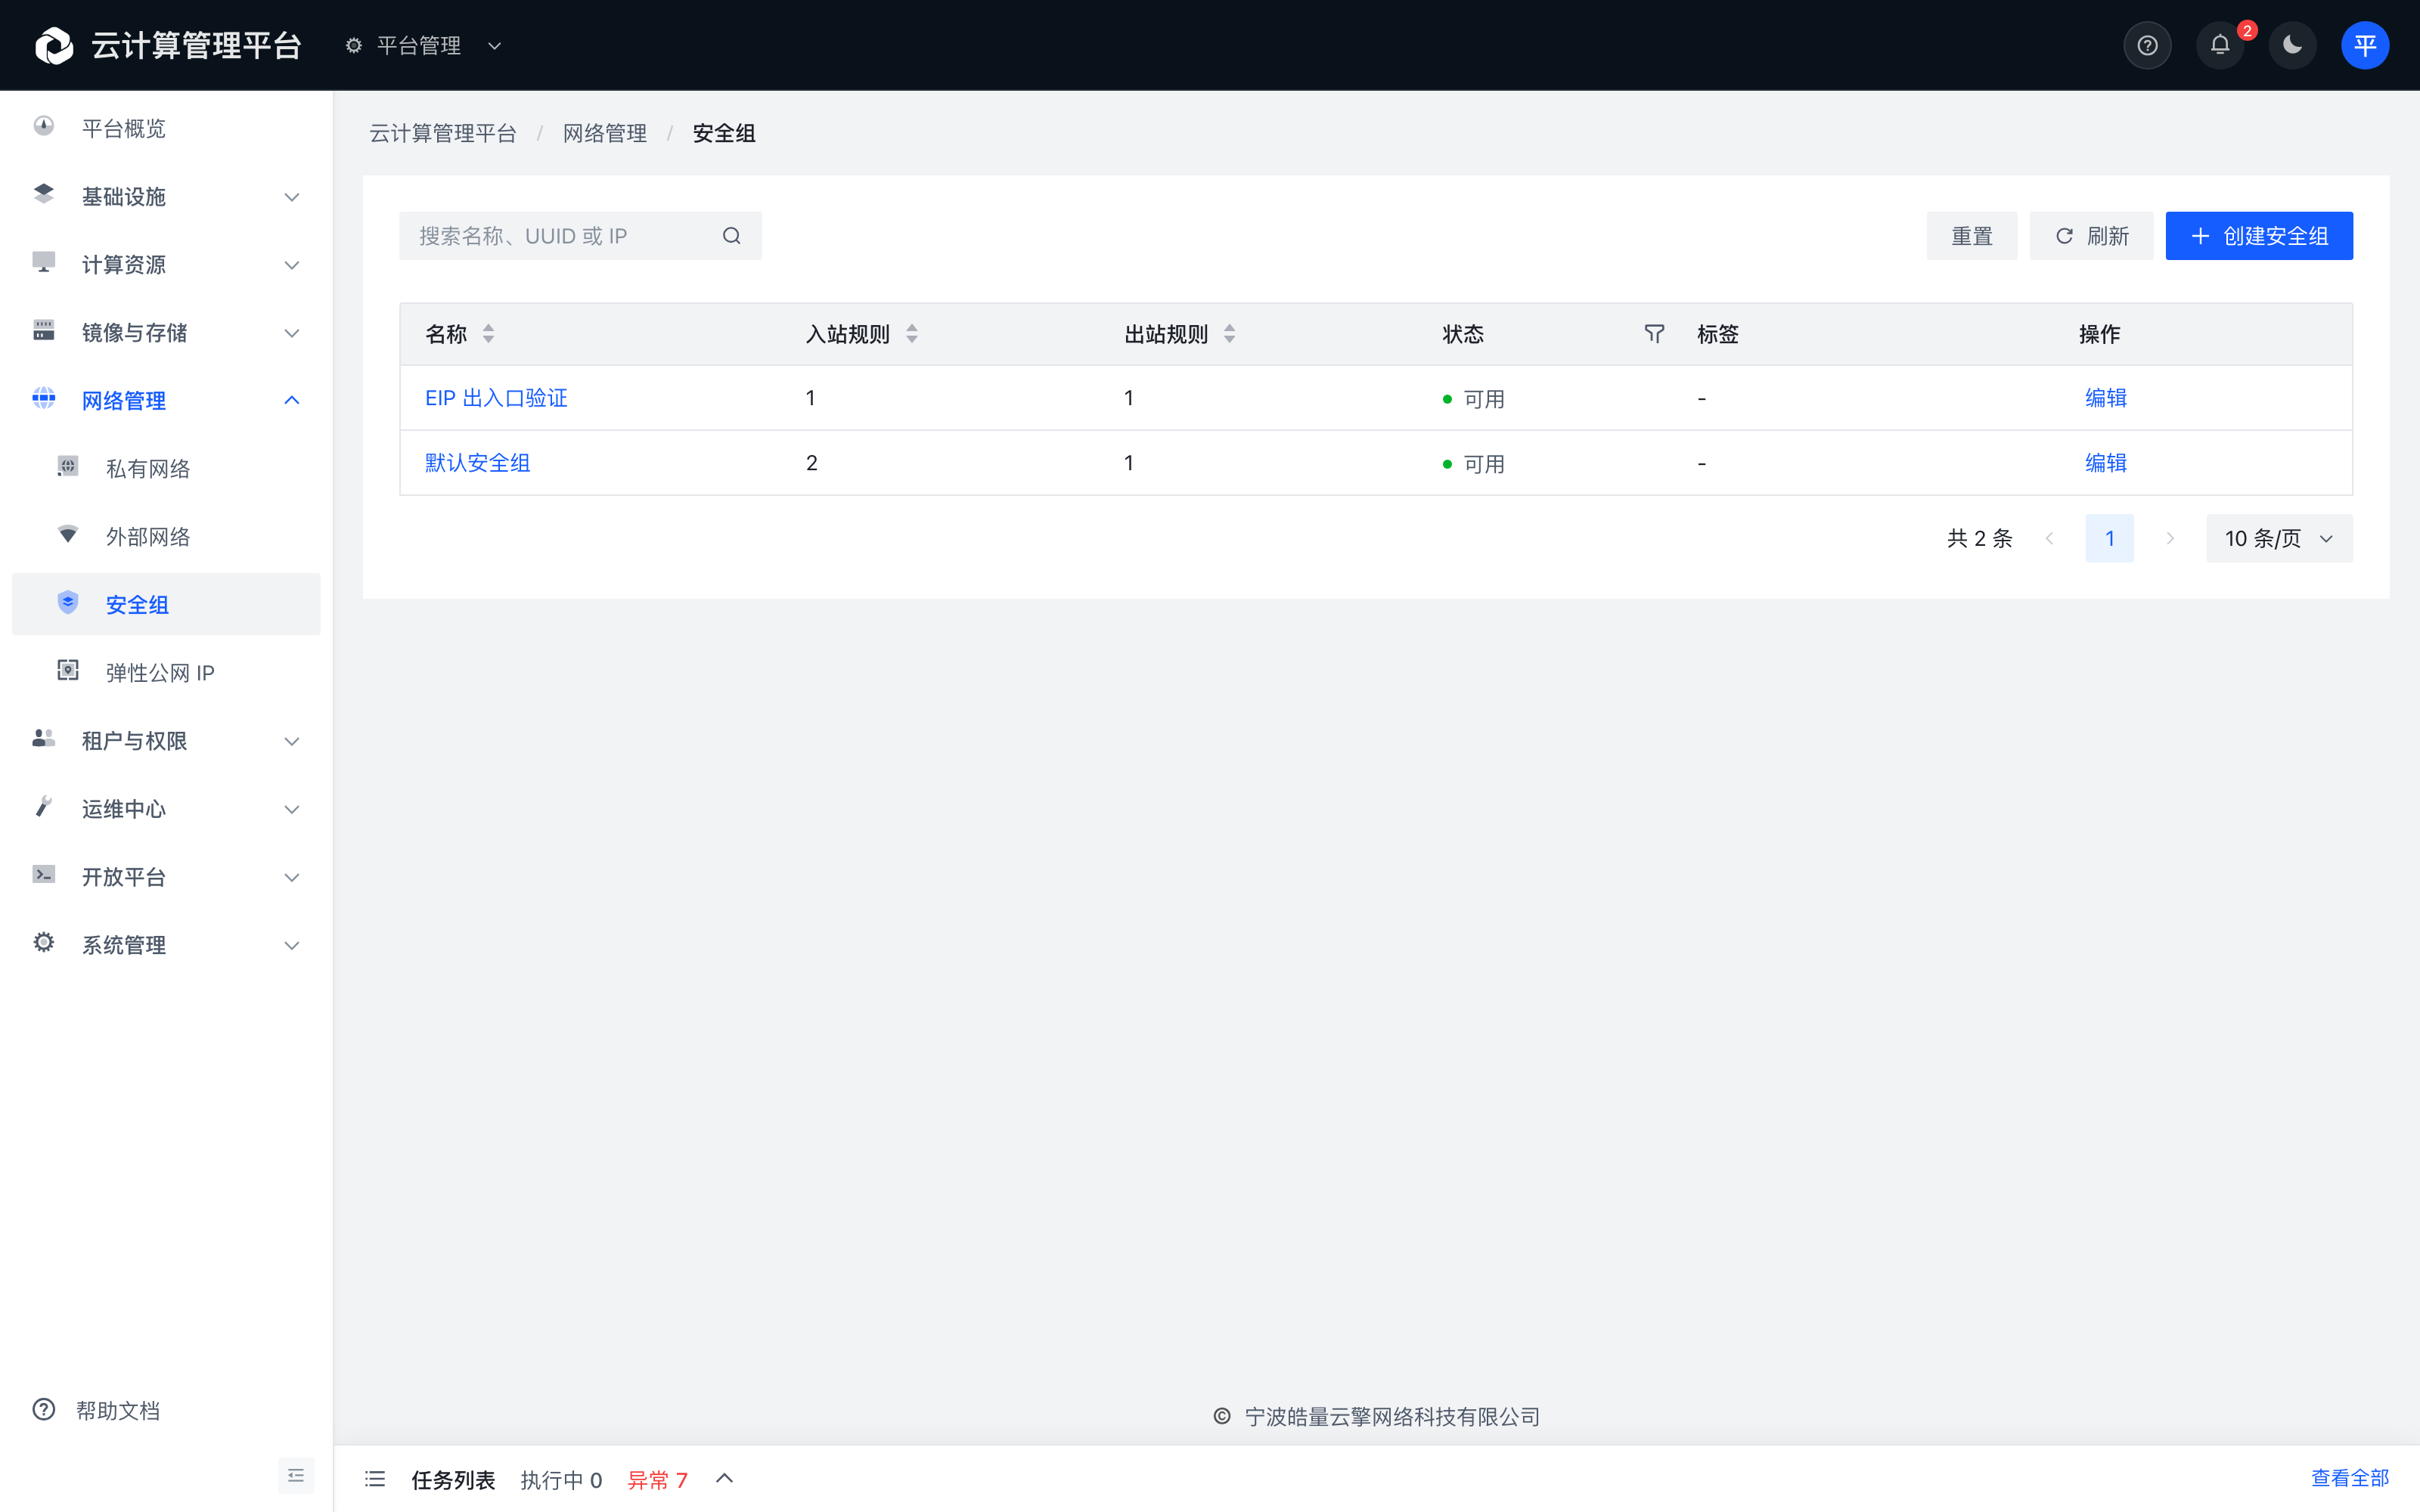
安全组按租户管理,实例需关联已就绪的同租户安全组。进入“网络管理 → 安全组”,在规则表中逐行添加或删除规则。
填写规则
每行选择入站/出站、协议、来源或目标 CIDR,以及适用协议的端口范围。只开放业务需要的来源和端口,SSH/RDP 不应因演示而默认向所有来源开放。
修改已被实例使用的规则会生成同步任务。等待规则确认后再进行关联实例的其他变更;失败时查看原任务,而不是继续叠加不确定的策略。
换绑与连接
在实例操作中选择“更换安全组”,目标组需属于同租户。规则变更和换绑不会移除固定 IP/MAC 防伪造保护。
撤销允许规则通常影响新连接,已经建立的连接可能因连接跟踪继续存在,不能把已有 SSH 会话未断开直接当作规则无效。
排查访问不通
依次检查规则方向、协议、CIDR、端口、同步任务、客户机监听和防火墙,再检查 EIP 或现场上联路径。安全组不会替代客户机服务启动和操作系统防火墙配置。